Base de connaissances · Serveurs dédiés & VPS
Générer une demande de signature de certificat (RSC) dans Windows IIS 10
Dernière mise à jour 2024-03-27
Cette façon de procéder vous permettra de générer une demande de signature de certificat (RSC) dans IIS. Ces procédures ont été testées dans Windows 10 sur IIS 10, mais fonctionneront également dans IIS 7.x et 8.x.
- Démarrez le gestionnaire de SII.
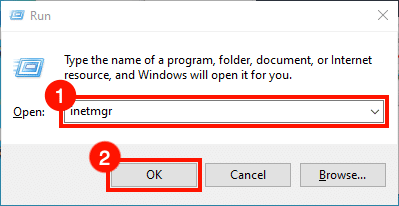
Début et après-vente;Gestionnaire de l'IIS. Un moyen rapide de le faire est d'ouvrir le Courir command, puis taping
inetmgret en cliquant sur le OKBouton . - Sélectionnez le serveur.
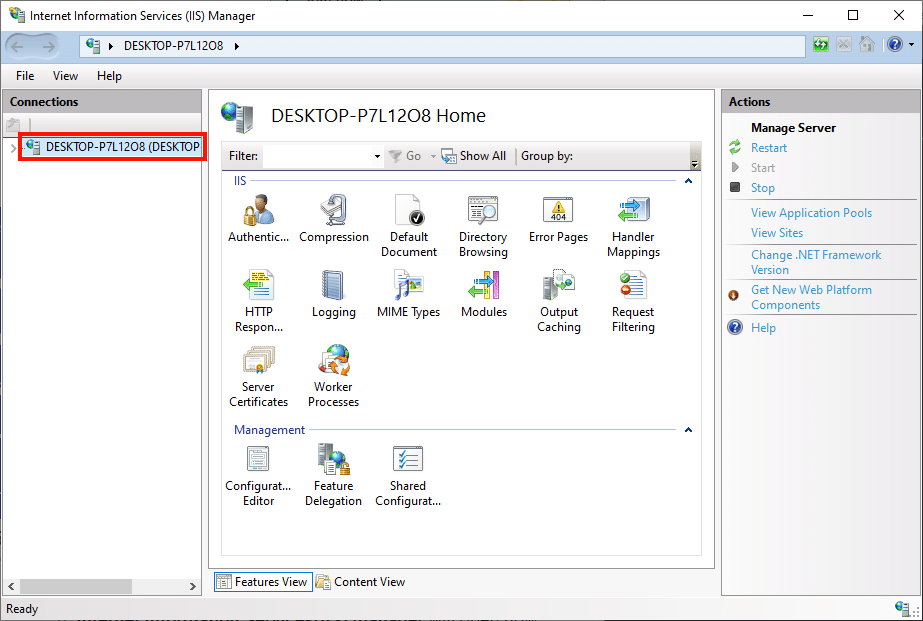
Sélectionnez le serveur dans le ConnexionsPane , sur le côté gauche de la fenêtre.
- Ouvrez les certificats de serveur.
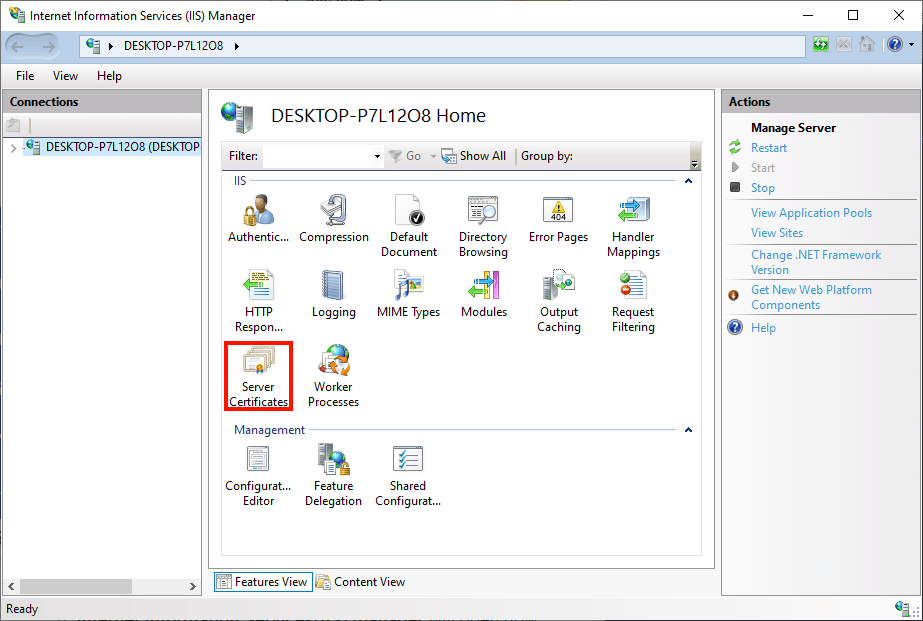
Double-cliquez sur le Certificats de serveur icon, situé sous IIS dans le panneau central de la fenêtre.
- Cliquez sur “Créer la demande de certificat.”
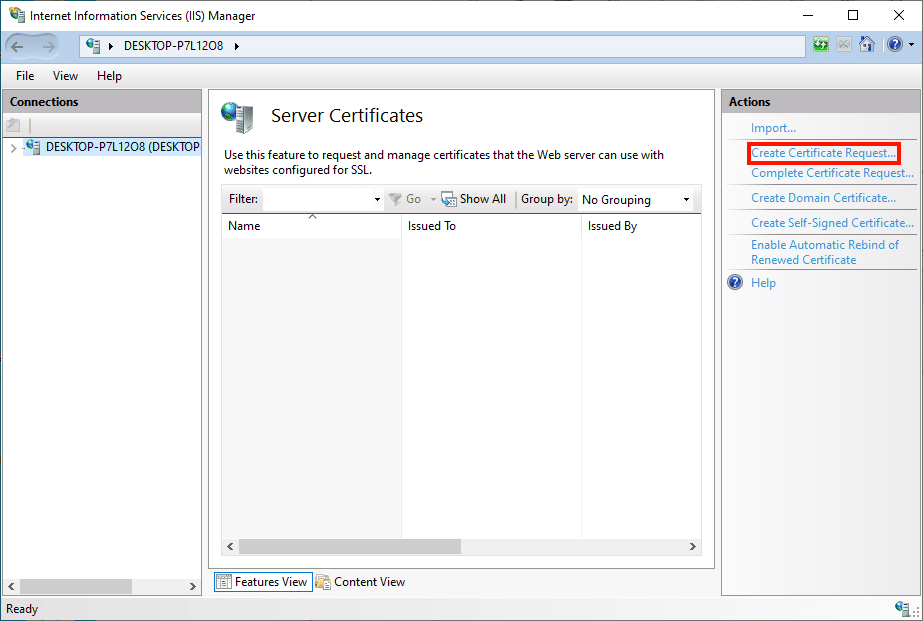
Cliquez sur le Create Certificate Request… link, dans le ActionsPane sur le côté droit de la fenêtre.
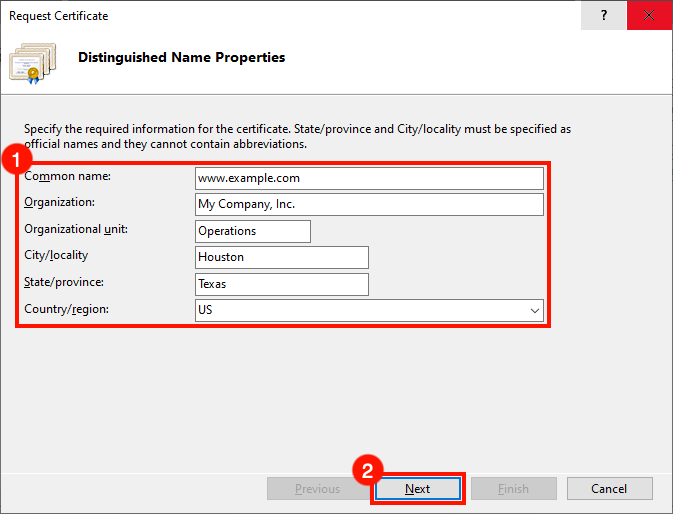
- Entrez les propriétés du nom distinctif.
- Le Demande de certificat wizard s'ouvrira. Remplir le Propriétés du nom distingué form avec les informations suivantes:
• Nom usuel: The hostname that will use the certificate. This is usually a nom de domaine entièrement qualifié, commewww.mydomain.com, oustore.mydomain.com. Vous pouvez également utiliser une carte joker, comme*.mydomain.com.
• Organisation :Nom légal de votre entreprise ou organisation.
• Ville/localité: The city where your company is located.
• État/province: The state where your company is located.
• Pays/région: Veuillez utiliser le abréviation à deux caractères pour votre pays.
Lorsque vous avez terminé de remplir le formulaire, cliquez sur le SuivantBouton . - Définir les propriétés du fournisseur de services cryptographiques.
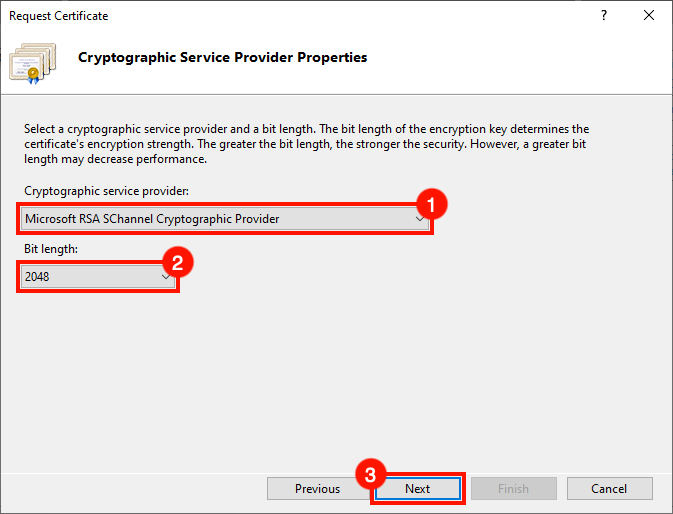
Ensuite, réglez le Propriétés du fournisseur de services cryptographiques. Utilisez les menus déroulants pour sélectionner
Microsoft RSA SChannel Cryptographic Providercomme le fournisseur de services cryptographiques, et un peu de longueur de2048(sauf si vous avez une raison de les définir à d'autres valeurs). Lorsque vous avez terminé, cliquez sur le bouton SuivantBouton . - Créez le nom du fichier et terminez.
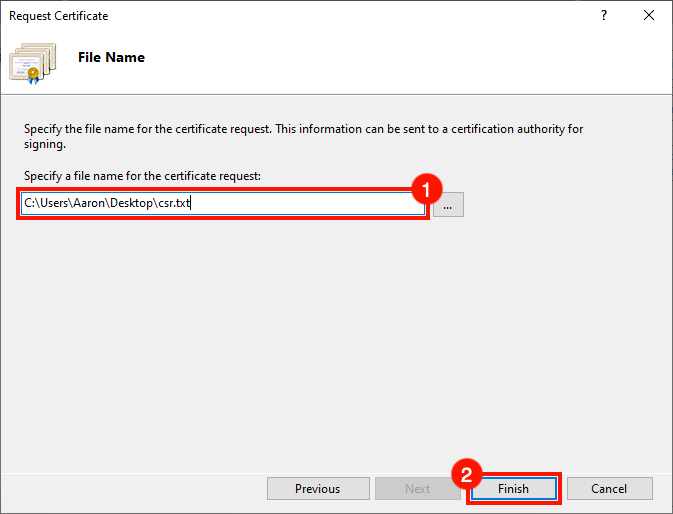
Créez un nom de fichier pour votre RSE, puis cliquez sur le FinitionBouton .
- Prochaines étapes.
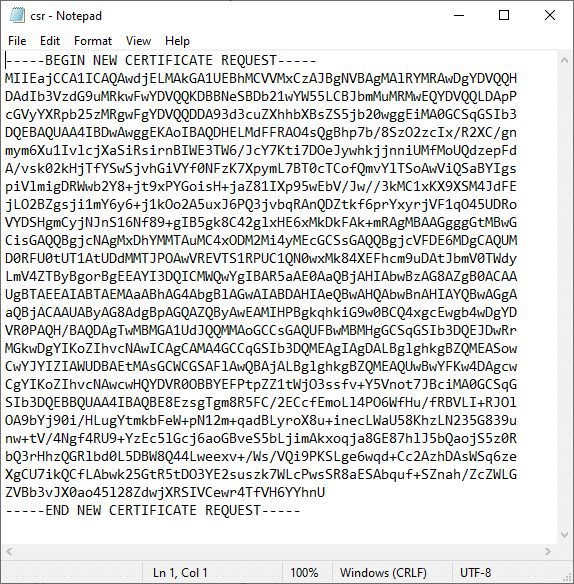
Vous êtes fini ! Ouvrez le CSR dans un éditeur de texte lorsque vous êtes prêt à le soumettre à SSL.com pour signature. Pour obtenir des instructions sur la soumission de votre RSE à SSL.com, veuillez consulter notre guide de la soumission de la RSE. When you’re ready to install your certificate, please see these how-tos on installation and liantDans l'IIS.
Dites-nous ce dont vous avez besoin.
Comparez les plans disponibles ou décrivez votre charge de travail afin que nous puissions discuter d'un point de départ approprié.