Knowledgebase · Server dediziert & VPS
Generieren Sie eine Certificate Signing Request (CSR) in Windows IIS 10
Zuletzt aktualisiert 2024-03-27
Diese Anleitung führt Sie durch die Generierung einer Certificate Signing Request (CSR) in IIS. Diese Verfahren wurden in Windows 10 auf IIS 10 getestet, funktionieren aber auch in IIS 7.x und 8.x.
- Starten Sie IIS Manager.
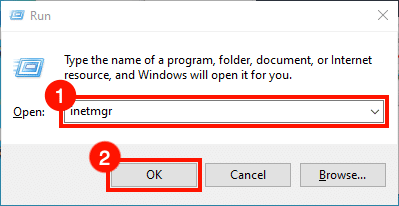
Start IIS-Manager. One quick way to do this is by opening the Lauf command, dann tippen
inetmgrund klicken Sie auf OK button. - Server auswählen.
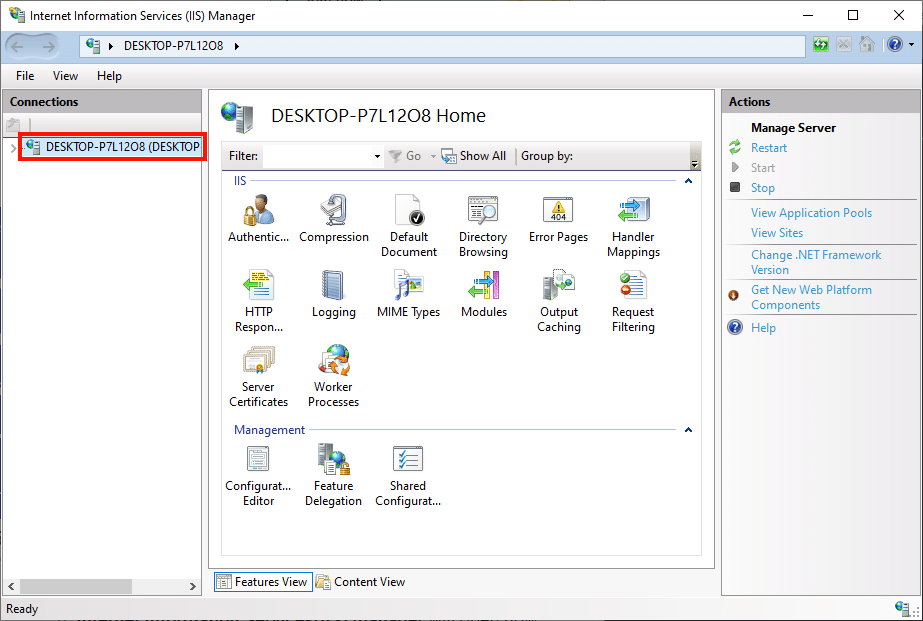
Select the server in the Anschlüsse pane, auf der linken Seite des Fensters.
- Open Server Zertifikate.
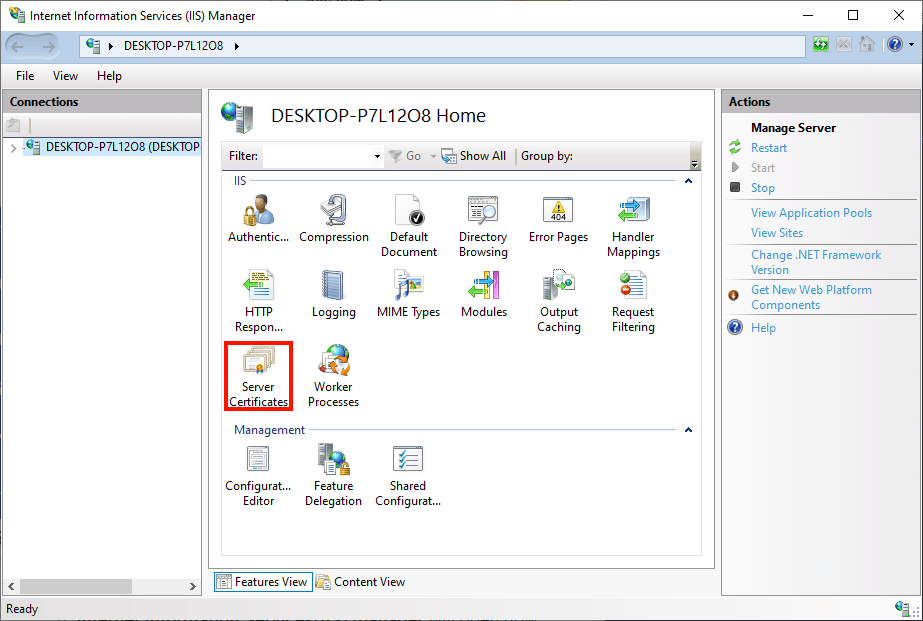
Double-click the Serverzertifikate icon, befindet sich unter IIS in der mittleren Scheibe des Fensters.
- Klicken Sie “Create Certificate Request.”
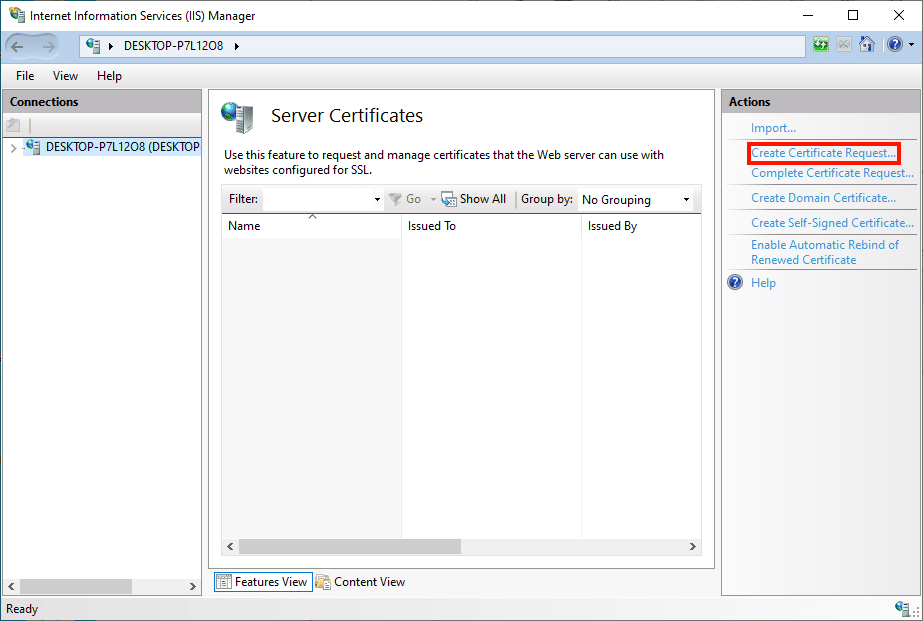
Klicken Sie auf Create Certificate Request… link, in der Aktionen pane auf der rechten Seite des Fensters.
- Geben Sie Distinguished Name Properties ein.
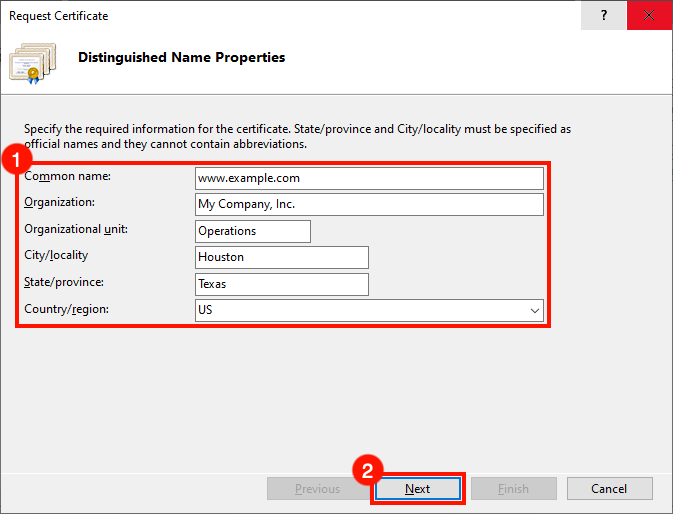
The AntragsbescheinigungDer Zauberer wird öffnen. Füllen Sie die & NBSP aus;Distinguished Name Properties (Deutsche Übersetzung) Formular mit folgenden Informationen:
• Gebräuchlicher Name: The hostname that will use the certificate. This is usually a Vollqualifizierter Domainname, likewww.mydomain.com, oderstore.mydomain.comSie können auch eine Platzhalter verwenden, wie*.mydomain.com.
• Organisation: Der rechtliche Name Ihres Unternehmens oder Ihrer Organisation.
• Stadt/Ort: The city where your company is located.
• Staat/Provinz: The state where your company is located.
• Land/Region: Bitte verwenden Sie die Abkürzung für zweistellige Zeichen für Ihr Land.
When you are finished filling out the form, click the Nächster Artikel button. - Set Cryptographic Service Provider Properties.
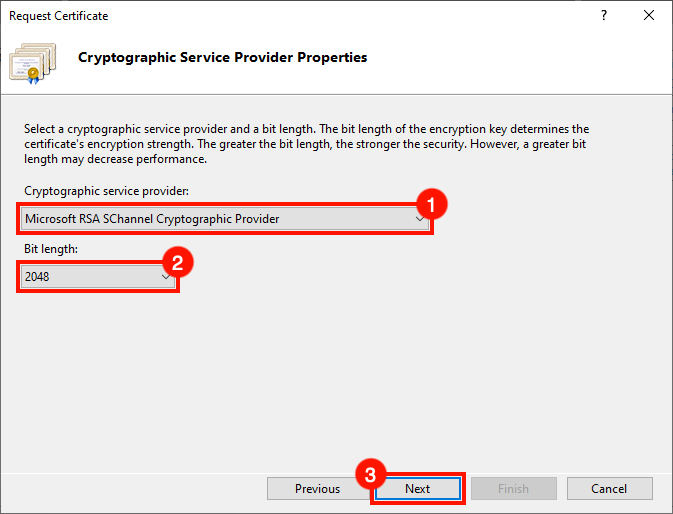
Next, set the Eigenschaften des KryptographiedienstleistersVerwenden Sie die Dropdown-Menüs für select
Microsoft RSA SChannel Cryptographic Provideras the Anbieter kryptografischer Dienste, and a bit length of2048(unless you have a reason to set these to other values). When you are finished, click the Nächster Artikel button. - Erstellen Sie Dateiname und Finish.
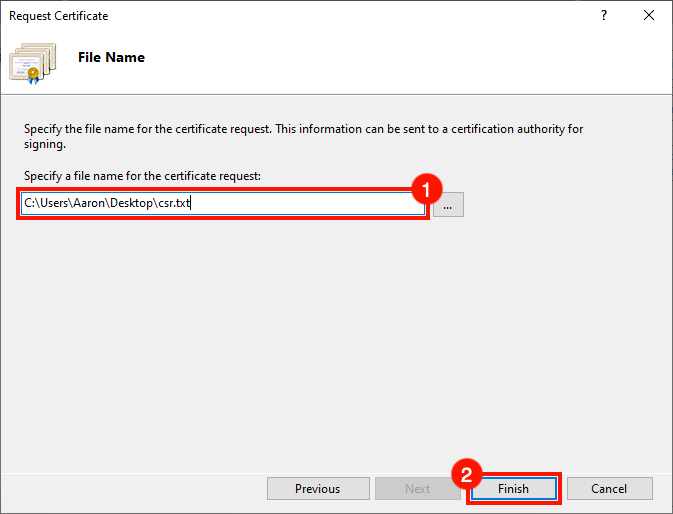
Create a file name for your CSR, then click the Ende button.
- Nächste Schritte.
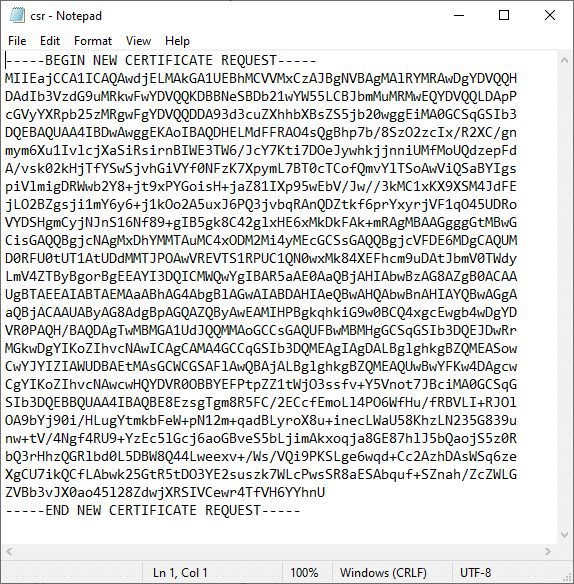
You’re finished! Open the CSR in a text editor when you are ready to submit it to SSL.com for signing. For instructions on submitting your CSR to SSL.com, please read our Leitfaden zur CSR-EinreichungWenn Sie bereit sind, Ihr Zertifikat zu installieren, sehen Sie sich bitte diese Anleitungen anInstallation and binding in IIS.
Sagen Sie uns, was Sie brauchen
Vergleichen Sie verfügbare Pläne oder beschreiben Sie Ihre Arbeitsbelastung, damit wir einen geeigneten Ausgangspunkt besprechen können.